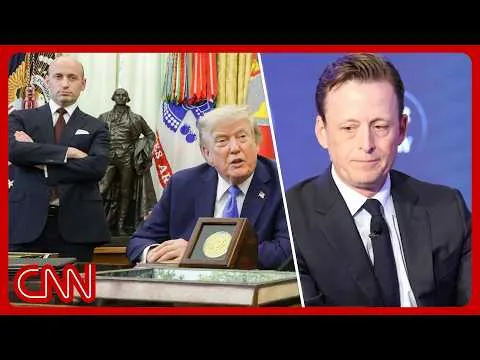

Az utóbbi időszakban számos technikai meghibásodás történt az Egyesült Államokban, beleértve a Microsoft Outlook, az FAA és az NSA rendszereit is. Ezek az események nyugtalanították a közvéleményt, mivel felmerült a kérdés, vajon megfelelően felkészült-e a kormány ezek kezelésére.
A nemzeti kibervédelemért felelős igazgató, Sean Cairncross eltávolításáról érkeztek hírek, miután kiderült, hogy nem rendelkezik megfelelő kiberbiztonsági háttérrel. Sokan megkérdőjelezték, miért került ő ebbe a pozícióba, és vajon a szakmai alkalmasság vagy inkább a politikai lojalitás számít-e többet a kormányzati kinevezéseknél.
Kirstin Davis, a Védelmi Minisztérium korábbi informatikai igazgatója vette át ideiglenesen a posztot. Az ő szakmai múltja reményeket ébreszt arra, hogy a helyzet kezelésében jelentős előrelépés várható. Mindemellett a kommunikációs káosz és a felelősség kérdése egyre hangsúlyosabb a kormány és a Kongresszus között.
A törvényhozók – mindkét párt képviselői – fokozott elszámoltathatóságot és átláthatóbb irányítást szorgalmaznak. Felvetődik, mennyiben múlik a rendszer biztonsága politikai kinevezetteken, és mennyire kellene szakértőkre bízni a kritikus infrastruktúra védelmét. A fejlesztések, az AI elterjedése, valamint az elöregedett rendszerek és a lehetséges kibertámadások mind tovább bonyolítják ezt a képet.