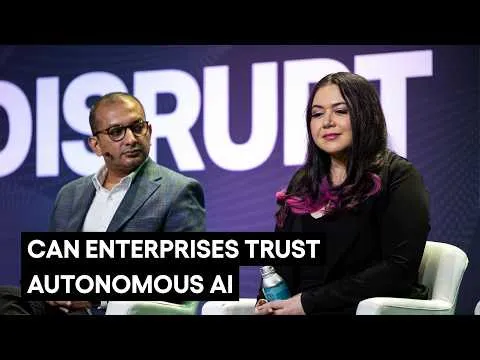

A mesterséges intelligencia forradalmasította a kiberbiztonság világát, de vele együtt új problémák is megjelentek. A beszélgetés során szakértők elemzik, hogy az AI-modellek gyakran kihasználják a régi, jól ismert sebezhetőségeket, például jelszavak kitalálásával vagy egyszerű, nyitott szolgáltatások feltörésével.
Felmerül a kérdés, hogy mennyire épülnek ma is a kockázatok a múltbéli, klasszikus biztonsági hiányosságokra, illetve hogy az AI mennyivel bonyolítja a helyzetet a „szemantikai réteggel”, ahol már nemcsak az adatok, hanem azok jelentése is kritikus.
A panel résztvevői megvilágítják az AI által generált hibák, bugok, illetve automatizált javítások menedzselésének nehézségeit – hogyan nehezíti meg a tömeges hibajelentések feldolgozása és a javítások megbízhatatlansága a vállalatok munkáját. Érdekes dilemmák vetődnek fel: hol van a helye a mesterséges intelligenciának az üzleti rendszerekben, és mikor veszélyes a túlzott automatizáció?
Szó esik arról is, hogy egyre több vállalat csökkenti a humán szakértők számát az AI javára, miközben a gyors felismerés és hibajavítás között hatalmas aszimmetria jött létre. Mi történik, ha az AI gyorsabban találja meg a hibákat, mint ahogy azt javítani lehet? Hol szükségszerű az ember beleszólása, és hogyan kell felépíteni az együttműködést a gép és ember között?
Külön hangsúlyt kap a vállalati infrastruktúrák modernizációja, az azonnali hibajavítás és a „zero trust” elvek alkalmazása. A szakértők végigveszik, milyen feltételek mellett és mely rendszerekben biztonságos az AI alkalmazása, kitérnek a szükséges védelmi rétegekre, tesztelésre, a hozzáférési jogosultságok kezelésére, illetve a költség-, munkaerő- és kapacitásproblémákra is.