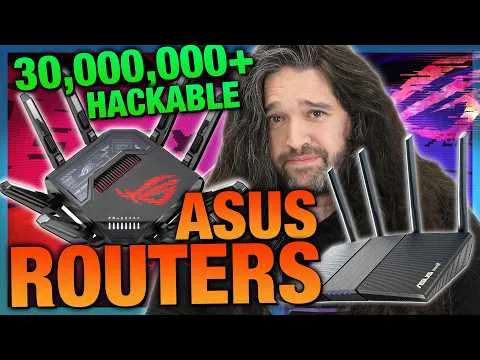

Ebben a videóban egy kritikus biztonsági rést mutatnak be, amely akár 35 millió ASUS routert érinthet világszerte. Ez a sérülékenység lehetővé teszi, hogy támadók a hálózaton belül átjárást (tunnelezést) hozzanak létre a routeren keresztül, így hozzáférést szerezve más, ugyanahhoz a hálózathoz csatlakozó eszközökhöz, például LG okostévékhez.
Kiemelik, hogyan láncolhatók össze különféle sebezhetőségek – például egy routerhiba összekapcsolása egy LG Smart TV ismert exploitjával –, így akár mikrofonjeleket vagy kamerabemenetet is rögzíthetnek távolról. A bemutatott példák között szerepel, hogy egy nyilvános helyen (például kávézóban) vagy akár egy elhagyott ethernet porton keresztül is támadható egy ilyen router.
A videó betekintést ad abba, milyen egyszerűen szerezhető adminisztratív jogosultság a sebezhető ASUS routereken, kihasználva az autentikáció-megkerülés hibáit, majd hogyan terjedhet tovább a támadás a hálózaton lévő egyéb eszközökre. Rámutatnak a felelős hibabejelentés folyamatára, és megvitatják, hogy az ASUS részéről a sérülékenységek javítása elhúzódott, miközben rengeteg eszköz maradt veszélyben.
Érdekes kérdéseket vet fel a gyártók gyorsasága és átláthatósága a hibák kezelésében, illetve a felhasználói adatok védelmével kapcsolatos aggodalmak. Továbbá fontos tanulságként jelenik meg, hogy a hálózati eszközök – például routerek, okostévék és NAS-ok – védelmének színvonala alapvetően befolyásolja az otthoni vagy céges hálózat biztonságát.