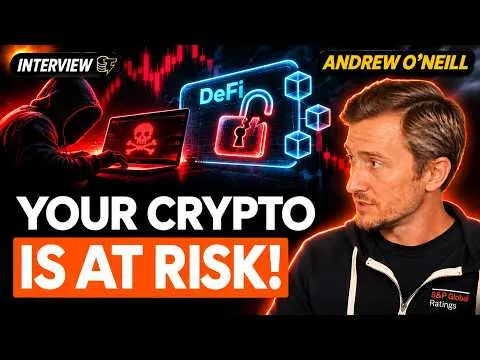

Az utóbbi években tapasztalt DeFi (decentralizált pénzügy) támadások kapcsán számos félreértés él a köztudatban. Gyakran feltételezik, hogy elsősorban a smart contract kódban rejlő hibák jelentik a fő kockázatot, miközben a kutatások szerint az üzemeltetési biztonság, például a tárcakezelés és a social engineering, jóval nagyobb veszélyforrás.
Egy fontos felvetés, hogy miként lehetne gyorsan vagy akár automatikusan befagyasztani a tokeneket, ha nagyszabású visszaélés történik. Felmerül az is, hogy a protokollok hogyan kezelik az igazán nagy összegű, gyanús átutalásokat, és miért tartózkodnak olykor a legnagyobb kriptotőzsdék a tranzakciók késleltetésétől.
Az interjúban terítékre kerülnek olyan gyenge pontok is, mint az alacsony küszöbű multisig tárcák, amelyek birtoklása támadó kezekbe kerülve könnyen kompromittálhat fontos pénzügyi szerepeket. A túl engedékeny hitelparaméterek szintén sarkalatos pont: egy-egy protokollban előfordulhatott, hogy valaki több pénzt vehetett fel fedezetként, mint amennyi az eszköz teljes kínálata volt.
A beszélgetés nemcsak az aktuális tanulságokat és veszélyeket taglalja, hanem rávilágít arra is, hogy miként változik a DeFi világa annak intézményesedésével, valamint milyen operatív védelmi intézkedések és architektúrák segíthetik a felhasználók biztonságosabb kiszolgálását.